
20년간 엔드포인트 DLP 시장점유율 1위, 소만사 선제적으로 개발한 AI 에이전트 보안 솔루션
AI 에이전트 오남용과 자율실행 위협 통제
국내최초 AI 에이전트 보안 솔루션
DLP 시장점유율 20년간 1위, 1,000여 개 고객사 운용 중인
데이터보호 전문기업 소만사가 선제적으로 개발한 AI 에이전트 보안 솔루션입니다.
Privacy-i AIDR은 AI 에이전트의 자율 실행, 외부 서비스 연동, 데이터 반출 위험을 탐지·대응하여 AI 업무 환경의 보안 통제 체계를 제공합니다.
20년
엔드포인트 보안
전문경력
40+
40종 이상
생성형 AI서비스 통제

3대 영역
3대 AI활용 영역 통제
통합 AI 보안체계
유해사이트 차단에서 AI 에이전트 보안까지
AI 활용 환경의 변화에 따라 소만사의 보안 통제 영역도 확장됐습니다.
PHASE 01
Secure Web Gateway
악성코드 배포사이트 및 유해·비업무 사이트 차단
PHASE 02
WebKeeper AI DLP
생성형 AI를 통한 개인 (패턴)·기밀(키워드) 정보 유출 차단 및 통제
PHASE 03
LLM Gateway
LLM 분석모델 기반으로 의미기반 분석, 프롬프트 맥락이해
PHASE 04
AI 에이전트 보안
AI 에이전트 위협 대응 · 데이터 유출통제 AI 에이전트 오남용 및 자율실행 위협 통제
생성형 AI 서비스와 AI 에이전트, 서로 다른 통제가 필요합니다.
웹 기반 생성형 AI 서비스부터 엔드포인트에서 실행되는 AI 에이전트까지,
각 사용 환경에 맞는 통제 방식을 적용해 AI 보안의 사각지대를 최소화합니다.
Privacy-i AIDR
EndPoint
AI 에이전트 실행 및 사용행위 통제
로컬 LLM·MCP 서버 사용 통제
사외·폐쇄망 등 네트워크 단절 환경 통제
비인가 AI 모델 및 실행 도구 차단
WebKeeper AI DLP
Network
미설치 단말의 AI 서비스 이용 통제
서버 간 외부 LLM 통신 통제
OCR·문서 유사도 등 고성능 콘텐츠 분석
신규 AI 서비스의 네트워크 정책 일괄 적용
CORE STRENGTHS
국내 최대 AI 커버리지로 AI 에이전트부터 MCP 서버까지,
조직 내 모든 AI 활용 대상을 통합 통제합니다.
조직 내 AI 활용 대상은 빠르게 늘어나고 있습니다.
Privacy-i AIDR은 AI 에이전트, AI 서비스, MCP 서버를 자동 식별하고
사용자·부서·용도별 정책에 따라 안전하게 관리할 수 있도록 지원합니다.
TARESTS
통제 대상
AI 에이전트
사내ㆍ외 AI 에이전트 통제
AI 서비스
생성형 AI 서비스 통제
MCP 서버
외부 도구 호출 통제
ENVIRONMENTS
실행 환경
데스크톱 앱
PC 설치형 AI
브라우저ㆍSaaS
웹 기반 환경
IDEㆍCLIㆍWSL
개발자 사용 환경
USE CASES
전송 데이터 세부 통제

사용자ㆍAI 에이전트ㆍAI 서비스ㆍ모델별
전송 데이터를 세부 정책으로 통제합니다.
업무 목적에 맞는 서비스ㆍ모델ㆍ데이터 허용
- 사용자·부서별 허용 서비스 지정
- 텍스트 전송 허용, 민감 데이터 전송 제한
보안 정책에 맞지 않는 사용 제한
- 비인가 서비스 및 종료 모델 사용 차단
- 외부 MCP 서버 호출 및 민감 데이터 전송 제한
KEY FEATURES
보이지 않는 AI 사용,
어떻게 관리하고 계십니까?
생성형 AI는 업무 효율과 생산성을 높이지만, 자율형 AI 에이전트의 파일 접근과 명령 수행은 새로운 보안 위험을 동반합니다.
안전한 AI 활용을 위해 조직 내 AI 자산을 식별하고, 에이전트의 데이터 접근과 수행 행위에 대한 가시성을 확보해야 합니다.
ACCESS CONTROL
권한별 접속 통제정책
부서·서비스·시간대별 세분화된 정책으로
생성형 AI 사용 범위를 정밀하게 통제합니다.
부서별 정책
조직별 접속 권한 설정
서비스별 정책
서비스별 허용ㆍ차단
시간대별 정책
이용 시간별 접속 통제
CONTENT-BASED BLOCKING
3대 AI 활용 영역 통제, 통합 AI 보안 체계
AI 에이전트의 예측하기 어려운 접근과 정보 처리 행위를 통제하고,
모든 활동을 로그로 기록하여 안전한 활용과 사후 분석을 지원합니다.
AI 에이전트
데이터 접근과 API 호출 등 자율행위 추적 및 이상행위 차단
임직원 생성형 AI
프롬프트와 첨부파일 내 개인정보·민감정보 탐지 및 차단
개발자 AI 에이전트
IDE·터미널에서 전송되는 소스코드와 AI 개발행위 모니터링 및 통제
AUDIT TRAIL
비정상 행위탐지 및
선제적 차단
프롬프트 인젝션, 하이재킹, 탈옥 행위 식별하며 민감·개인정보 입력 및 전송여부 탐지하여 외부 유출 전 선제적으로 차단합니다.
또한 정책을 위반한 프롬프트 조작, 불법대화를 탐지하여 선제적으로 차단합니다.
탐지·차단 대상
프롬프트 인젝션

탈옥
하이재킹

비인가 명령
AI DOCUMENT CLASSIFICATION
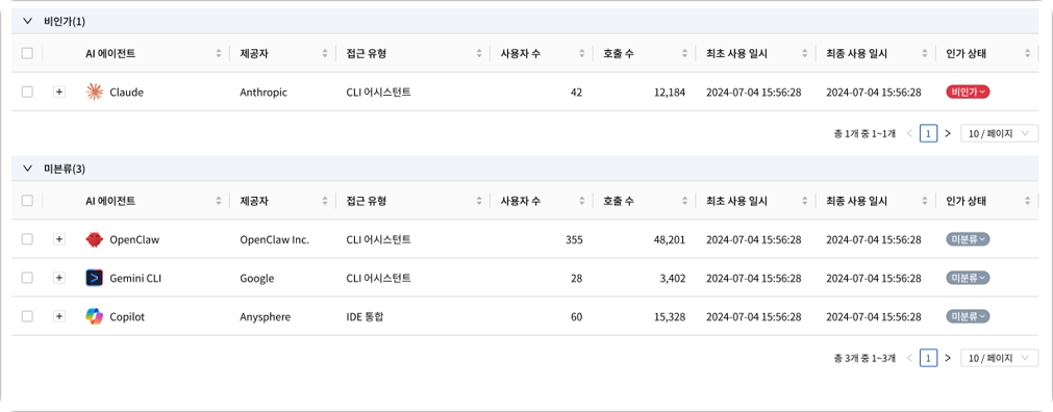
조직 내 비인가 AI (Shadow AI) 탐지 및
사용자별 AI 자산 식별
조직에서 허용하지 않은 AI 에이전트, 서비스, MCP 서버 등을 식별합니다.
부서, 사용자, 에이전트별 사용 중인 AI 자산과 인가 여부를 가시화하여 오남용 현황을 실시간으로 관리합니다.
GET STARTED
가장 안전한 생성형 AI 도입,
소만사와 함께 시작하십시오.
자주 묻는 질문
Privacy-i AIDR 도입 전 가장 많이 문의하시는 내용을 모았습니다.
첫번째 질문 내용입니다.
첫번째 질문에 대한 대답입니다.
두번째 질문 내용입니다.
두번째 질문에 대한 대답입니다.
세번째 질문 내용입니다.
세번째 질문에 대한 대답입니다.


