マルウェアを先制遮断するEDRソリューション
Privacy-i EDRは従来型エンドポイントセキュリティを回避する脅威を
検知し、
リアルタイムで攻撃に対応できる
マルウェア先制遮断ソリューションです。
シングルエージェントで個人情報漏えいとマルウェア流入を同時に遮断

一般的なセキュリティソリューションであっても、
パターンベースの遮断方式ではゼロデイ攻撃や
新種・亜種ウイルスに弱く、パターンベースのエンジンだけでは
社内データを十分に保護できません。

ファイルレス攻撃やランサムウェア攻撃には、
行動ベースの検知方式で対応する必要があります。
エンドポイントでリアルタイムに検知・対応するEDRは、
ランサムウェアやファイルレス攻撃への対応に適した
ソリューションです。

クラウド・モバイルコンピューティング中心の業務環境により、
社内ネットワークと外部ネットワークの境界が曖昧になりました。
EDRはエンドポイント上で実際の悪性挙動を検知し、
自動で判断・遮断します。
パターンベースエンジンで1次フィルタリング、
行動ベースエンジンで2次遮断

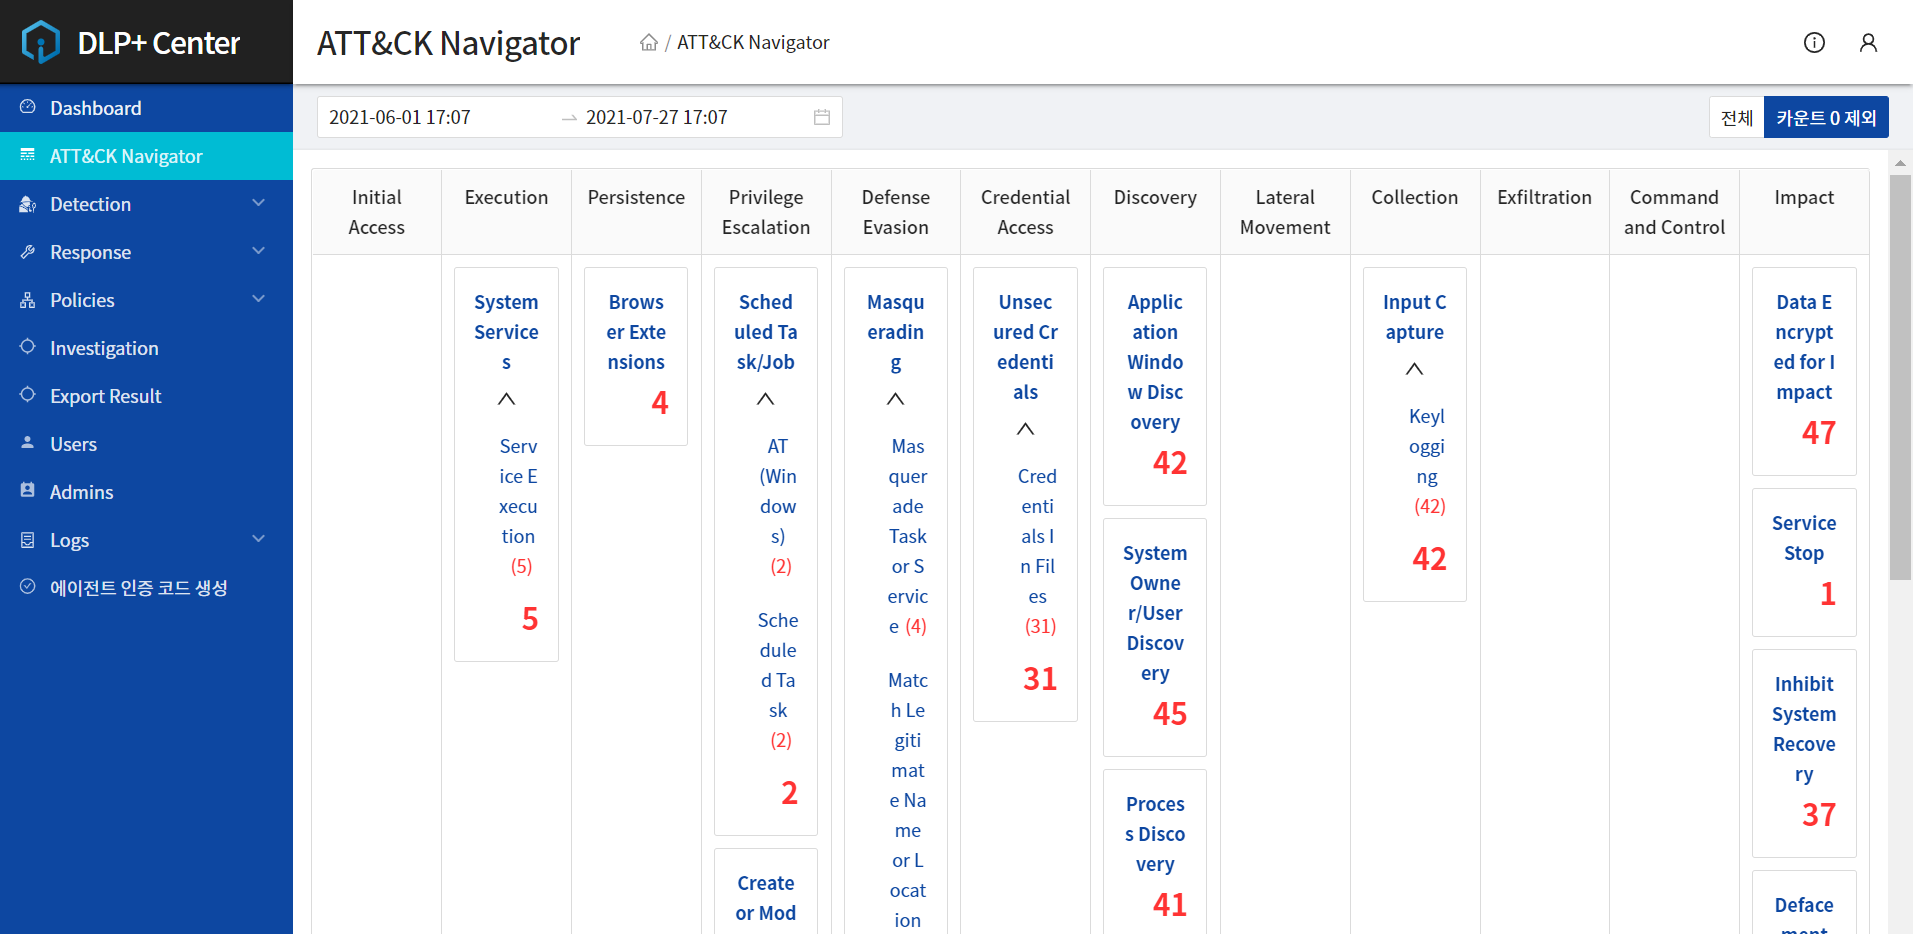
2018年、米国の研究開発団体MITREが
12のサイバー攻撃戦術
および技法をオープンソースで公開
数十万~数百万件のエンドポイントイベントを自動相関分析
悪性判定、検知、対応まで自動化
国内外のセキュリティ企業はこの戦術基準に基づき脅威へ対応
既存のPrivacy-i導入企業はエージェントアップデートだけでEDRおよびエンドポイント セキュリティソリューションを構築


セキュリティ担当者の手作業なしで、検知エンジンとディープラーニングにより先制遮断
ランサムウェアプロセスを保存し、他エージェントやTIと共有
新規脅威を検知するとTIを通じてリアルタイムに自動更新し、拡散を 最小限に抑えて情報資産を保護
データバックアップ(日1回~週1回)により改ざん・感染発生時に 感染前の状態へ復旧し、情報資産を保護
検知した脅威をATT&CKフレームワークで分析し、グローバル基準に沿った セキュリティ対策を策定可能
異常挙動を迅速に検知し、暗号化直前の最新変更点までリアルタイムにバックアップ・復旧
ネットワーク経由で流入するマルウェア・ランサムウェアを自社DB基盤により リアルタイム遮断
ネットワークとエンドポイントの両方で体系的に防御するXDRロードマップを 保有
雇用労働部、法務部、監査院、警察庁、兵務庁、特許庁、ソウル特別市、 京畿道、大田広域市、Samsung Medical Center、延世大学医療院、 国立釜谷病院、KB国民銀行、ハナ銀行、新韓銀行、水協、DGB大邱銀行、 全北銀行、Samsung Electronics、The Shilla、LG Electronics、KT、SK hynix、POSCO などに採用され、エージェント導入台数No.1のアンチウイルスソリューションです。


データ漏えい・マルウェア遮断など
主要特許20件以上を登録・出願


[認証]CC認証
[認証]GS認証
韓国個人情報保護法「個人情報の技術的・管理的保護措置基準」に
対応せず個人情報が漏えいした場合、関連売上高の3%以内の課徴金が科される可能性があります。
| 条項 | 内容 |
|---|---|
|
第64条の2 第9号 課徴金の賦課 |
① 個人情報について技術的・管理的・物理的措置を講じない
状態で 個人情報の紛失、盗難、漏えい、偽造、改ざん、 毀損が発生した場合 売上高の3%を超えない範囲で課徴金を賦課 |
| 第75条第2項 過料 |
② 3,000万ウォン以下の過料 4. 個人情報の破棄など必要な措置を講じなかった者 5. 機微情報に関する安全性確保措置を講じなかった者 13. 仮名情報処理時に個人を識別できる情報が生成されたにもかかわらず これを破棄しなかった者 |
メール: privacy@somansa.com
電話: 031-786-8540
※お電話でお問い合わせいただく場合、
お問い合わせいただいた方の所属に応じて担当AMを割り当てます。
担当者の割り当てにお時間を
いただく場合があります。
メールでお問い合わせいただくと、より迅速な
対応が可能です。

お問い合わせ: sales@somansa.com
©2026 Somansa Co., Ltd. All rights reserved.